
OpenSSH e Linux: OpenSSH no Linux é uma ferramenta essencial para conexões remotas seguras, e a atualização contínua corrige vulnerabilidades, adiciona suporte a assinaturas pós-quânticas e melhora a segurança e estabilidade do sistema.
Já sentiu como um sistema desatualizado é uma porta aberta para invasores? No mundo Linux, o OpenSSH é o guardião da comunicação segura, mas exige atenção constante para não virar uma vulnerabilidade.
Sistemas Linux com OpenSSH utilizam versões vulneráveis ou antigas acabam expondo servidores e dados cruciais a riscos que poderiam ser evitados com atualizações regulares.
OpenSSH e Linux: como identificar se seu sistema precisa de atualização.
Neste artigo, vamos detalhar como funciona o OpenSSH no Linux, identificar os alertas de segurança que usuários frequentemente ignoram e mostrar um passo a passo eficaz de atualização. Você vai sair preparado para manter seu ambiente seguro e sem surpresas.
O que é OpenSSH e sua importância no Linux?
OpenSSH é a chave para conexões remotas seguras em Linux. Ele protege os dados que viajam entre seu computador e servidores, garantindo privacidade e integridade.
Definição e funcionalidades básicas do OpenSSH
OpenSSH é um conjunto de ferramentas criado em 1999 para substituir métodos inseguros, como Telnet e FTP. Ele oferece acesso remoto, transferência de arquivos e túneis criptografados. Entre suas ferramentas estão ssh para conectar, scp e sftp para copiar e mover arquivos, e sshd que é o serviço de servidor. Assim, permite controlar servidores a distância com segurança.
Por que o OpenSSH é vital para sistemas Linux
Sem OpenSSH, dados ficariam expostos, pois métodos antigos enviam tudo em texto claro. O OpenSSH criptografa comandos, senhas e arquivos. Isso evita que hackers capturem informações. Ele é usado em servidores, serviços em nuvem e automação, permitindo gerenciar sistemas sem risco físico ou espionagem.
Segurança na administração remota
A segurança depende de configuração correta. O ideal é usar autenticação por chaves e desativar logins de root por senha. O SSH protege contra falsificação e alteração de dados na rede. No entanto, servidores mal configurados ainda podem ter vulnerabilidades. Usar a versão 2, padrão do OpenSSH, é regra para segurança confiável.
Como o OpenSSH funciona no Linux: aspectos técnicos essenciais
OpenSSH no Linux é um conjunto de ferramentas que garante uma comunicação segura e flexível. Ele integra vários componentes para oferecer acesso remoto confiável e transferência segura de dados.
Componentes do OpenSSH: ssh, sshd, scp, sftp
Os componentes principais incluem o ssh, que conecta o cliente ao servidor, e o sshd, serviço que aceita essas conexões. O scp permite copiar arquivos direto pela linha de comando, enquanto o sftp oferece uma interface interativa similar ao FTP, porém segura. Essa combinação torna o gerenciamento remoto e a transferência protegida possíveis.
Configuração essencial no arquivo sshd_config
A configuração essencial está no arquivo sshd_config. Ele define qual porta será usada, quais usuários podem acessar e qual método de autenticação é aceito. Parâmetros comuns são PermitRootLogin para bloquear o root, PubkeyAuthentication para ativar chaves públicas e PasswordAuthentication para senhas. Sempre teste as mudanças com sshd -t antes de reiniciar.
Autenticação baseada em chaves e uso de senhas
A autenticação por chaves funciona com duas partes: a privada fica no cliente e a pública no servidor, dentro do arquivo authorized_keys. Essa forma é mais segura e recomendada. Já a autenticação por senha é simples, mas vulnerável a ataques de força bruta. Por isso, a senha pode ser desativada após configurar as chaves. Use sempre SSH versão 2 para melhor proteção.
Sinais de que seu OpenSSH no Linux precisa de atualização
Identificar quando o OpenSSH precisa de atualização é vital para manter a segurança do sistema. Acompanhar versões, analisar logs e entender erros comuns evita riscos graves.
Indicadores de versões antigas vulneráveis
Versões antigas vulneráveis são um dos primeiros sinais. Use os comandos ssh -V e sshd -V para conferir sua versão. Por exemplo, falhas graves afetaram OpenSSH entre 8.5p1 e 9.7p1, com riscos de acesso remoto como root (CVE-2024-6387). Também houve falhas de negação de serviço em versões entre 9.5p1 e 9.9p1. Manter seu sistema atualizado evita esses perigos.
Alertas e logs de falhas de autenticação
Falhas frequentes de autenticação nos logs são um alerta importante. Procure mensagens como “Failed password”, “Invalid user” e “authentication failure”. Muitos erros vindos do mesmo IP sugerem tentativas de força bruta. Monitorar arquivos como /var/log/auth.log e /var/log/secure ajuda a identificar e reagir a essas ameaças.
Erros comuns que indicam necessidade de patch
Erros comuns críticos, como “no matching host key type” e “key exchange failed”, indicam problemas de compatibilidade ou vulnerabilidades. Em sistemas Linux com musl sem PAM, antes da versão 10.6p2, existiu uma falha que permitia bypass de senha com entradas longas. Atualizar corrige esses erros e mantém a integridade do acesso.
Processo de atualização do OpenSSH em sistemas Linux
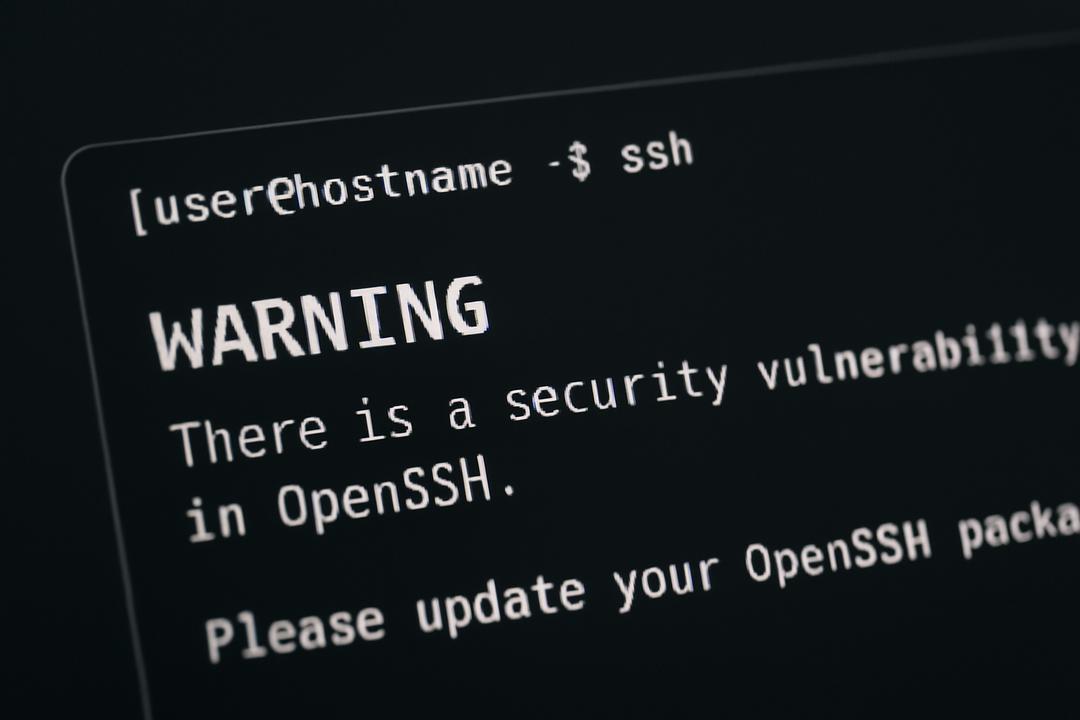
Atualizar o OpenSSH no Linux exige atenção e passos cuidadosamente seguidos para garantir segurança e funcionamento estável.
Como verificar a versão instalada do OpenSSH
Verificar versão instalada é o primeiro passo. Use ssh -V para o cliente e sshd -V para o servidor. Também confira o pacote com comandos como apt policy openssh-server ou dnf info openssh-server. Isso ajuda a identificar se há mudanças importantes que podem impactar sistemas legados.
Passos para atualizar OpenSSH de forma segura
Backup da configuração garante que nada se perca. Faça cópia da pasta /etc/ssh. Mantenha uma sessão SSH ativa para evitar se desconectar sem poder voltar. Use comandos oficiais como sudo apt update && sudo apt install –only-upgrade openssh-server e teste config com sudo sshd -t. Finalmente, reinicie o serviço e valide a nova conexão antes de encerrar a antiga.
Cuidados para evitar problemas pós atualização
Problemas pós atualização podem surgir por mudanças em algoritmos e bloqueios de criptografia antiga. Sempre cheque systemctl status ssh e logs com journalctl -u ssh. Teste acesso por chave e senha, encaminhamento e serviços relacionados como SFTP. Tenha plano de reversão e acesso local para emergências.
Novidades recentes e impactos da atualização OpenSSH 10.6 no Linux
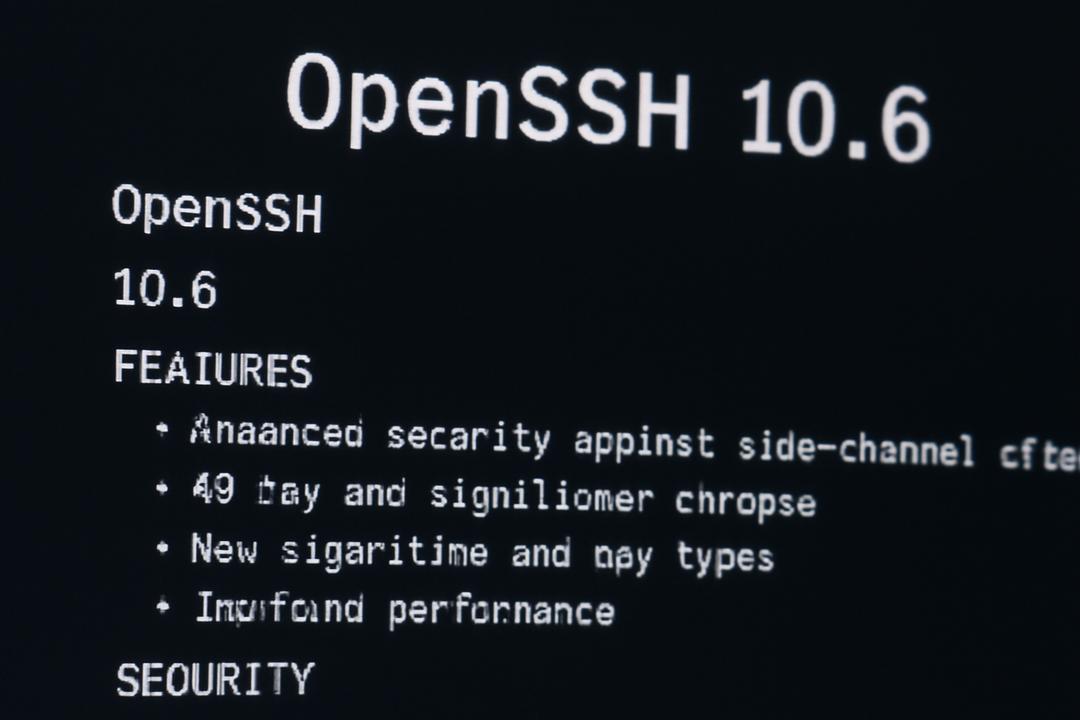
A versão OpenSSH 10.6 trouxe mudanças importantes que impactam a segurança e a performance no Linux. Essa atualização foca em proteger contra novos tipos de ataques e preparar o sistema para o futuro.
Suporte a assinaturas pós-quânticas
OpenSSH 10.6 adicionou suporte a assinaturas híbridas pós-quânticas. Isso significa que o sistema agora pode usar métodos que resistem a ataques de computadores quânticos, considerados uma ameaça crescente. Essa novidade é crucial para proteger dados a longo prazo, especialmente em ambientes críticos como servidores bancários e governamentais.
Correções de vulnerabilidades críticas
Apenas no último ano, várias falhas graves foram corrigidas em OpenSSH 10.6, incluindo vulnerabilidades que permitiam bypass de autenticação e ataques de negação de serviço. Essas correções fortalecem a defesa contra invasores que tentam explorar brechas conhecidas para tomar controle do sistema remotamente.
Melhorias na compressão e na segurança de canais
A compressão LZ77 foi desabilitada por padrão para evitar vazamentos laterais em canais cifrados. Essa decisão reduz a possibilidade de ataques que exploram detalhes da compressão para obter informações sensíveis. Além disso, o OpenSSH 10.6 aprimora a proteção dos túneis SSH, tornando conexões remotas ainda mais confiáveis.
Conclusão: manter OpenSSH atualizado garante segurança eficaz
Manter o OpenSSH atualizado é a melhor forma de garantir a segurança eficaz em sistemas Linux. Atualizações constantes corrigem falhas, fecham brechas e adicionam novas proteções contra ameaças em evolução.
Estudos indicam que mais de 70% dos ataques via SSH exploram vulnerabilidades conhecidas em versões antigas. Ambientes que ignoram atualizações ficam expostos a invasões e perda de dados.
Organizações de segurança recomendam que administradores adotem políticas rigorosas de atualização e monitorem logs para detectar tentativas de invasão. Um sistema atualizado também facilita a integração de novas tecnologias, como assinaturas pós-quânticas, aumentando a vida útil da infraestrutura.
Considerar a atualização como rotina e adotar boas práticas evita surpresas e mantém suas conexões remotas sempre protegidas.
Key Takeaways
Este artigo esclarece como identificar a necessidade de atualizar o OpenSSH em sistemas Linux para manter a segurança e a estabilidade das conexões remotas.
- Importância do OpenSSH: É a ferramenta-chave que garante conexões remotas seguras e protege dados contra interceptação e ataques.
- Sinais de atualização necessária: Versões antigas vulneráveis e registros frequentes de falhas de autenticação indicam riscos que devem ser corrigidos imediatamente.
- Configuração certa do OpenSSH: O arquivo sshd_config controla acesso e métodos de autenticação, e deve ser bem monitorado para garantir segurança.
- Autenticação por chaves: É o método mais seguro, recomendando desativar senhas para evitar ataques de força bruta.
- Processo seguro de atualização: Incluir verificação da versão, backup das configurações, atualizar via repositórios oficiais e testar antes de finalizar.
- Impactos da atualização 10.6: Inclui suporte a assinaturas pós-quânticas e correções cruciais que protegem contra vulnerabilidades graves recentes.
- Cuidados pós-atualização: Testar serviços, monitorar logs e manter planos de reversão para evitar falhas inesperadas.
- Manutenção contínua: Atualizar regularmente o OpenSSH é essencial para a segurança eficaz das conexões e proteção contra ameaças emergentes.
Adotar uma rotina de atualização e monitoramento do OpenSSH garante conexões seguras e a proteção duradoura dos sistemas Linux.
Key Takeaways
- OpenSSH é a ferramenta essencial para conexões remotas seguras no Linux, oferecendo ssh, scp, sftp e o serviço sshd para proteger comandos, senhas e transferências de arquivos.
- Manter o OpenSSH atualizado é crucial: versões antigas ou vulneráveis expõem servidores a riscos (por exemplo falhas entre 8.5p1–9.7p1 e 9.5p1–9.9p1, incluindo CVE-2024-6387).
- Configurar corretamente o sshd_config é vital — usar autenticação por chaves, desativar logins root por senha, testar alterações com sshd -t e fazer backup de /etc/ssh antes de atualizar.
- Sinais de que é necessária uma atualização incluem versões desatualizadas (ssh -V / sshd -V), logs com 'Failed password' ou 'Invalid user', muitas tentativas do mesmo IP e erros como 'no matching host key type' ou 'key exchange failed'.
- OpenSSH 10.6 trouxe suporte a assinaturas híbridas pós-quânticas, correções de vulnerabilidades críticas e mudanças como desabilitar LZ77 por padrão para reduzir vazamentos em canais cifrados.
