
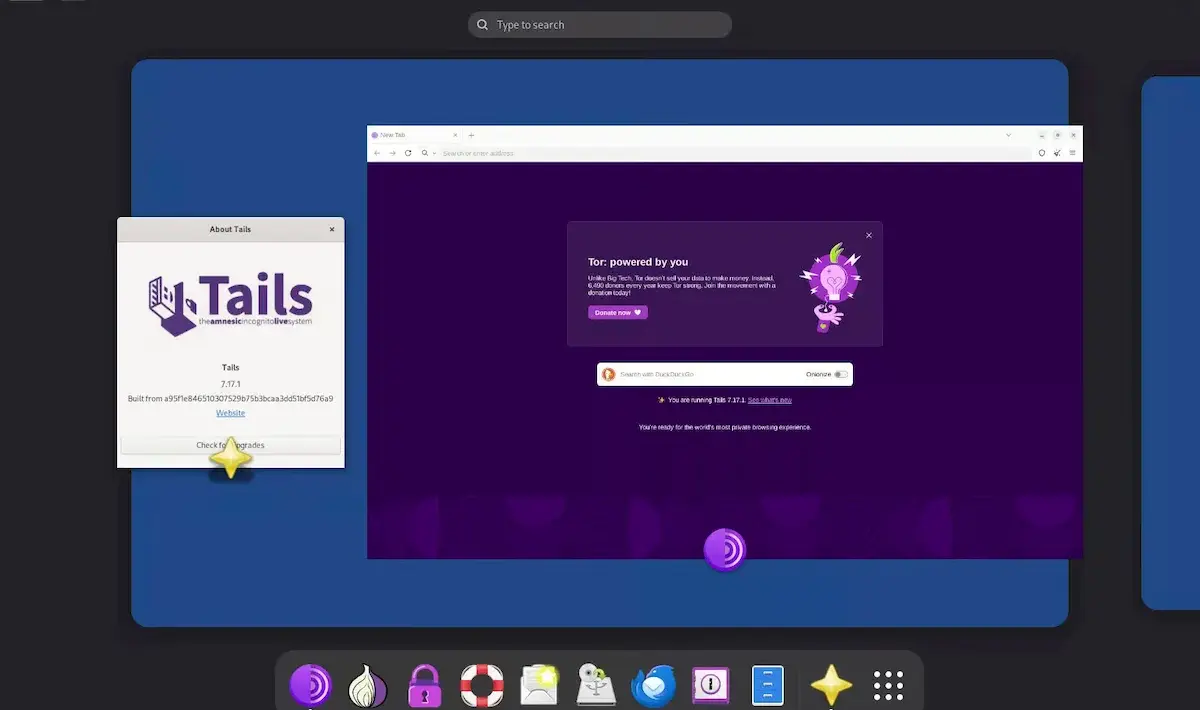
Uma falha crítica no uBlock Origin levou os desenvolvedores do Tails a remover temporariamente a extensão do Tor Browser. A versão 7.17.1 também atualiza o kernel Linux para 6.12.117 e inclui melhorias de compatibilidade com hardware recente.
O problema identificado pelos desenvolvedores do Tails é classificado como uma falha de Universal Cross-Site Scripting (UXSS). Esse tipo de vulnerabilidade permite que um invasor ultrapasse uma importante barreira de segurança dos navegadores: o isolamento entre diferentes sites.
Normalmente, os navegadores impedem que uma página acesse ou manipule livremente os dados de outra. Essa separação é fundamental para proteger informações de contas, sessões autenticadas e outros conteúdos privados.
Com a vulnerabilidade identificada no uBlock Origin, entretanto, um site malicioso poderia explorar uma interação aparentemente simples para injetar código JavaScript em outras páginas.
O cenário descrito pela equipe do Tails é preocupante: o usuário poderia ser induzido a clicar em um site preparado para explorar a falha. Depois disso, o código malicioso teria condições de interferir no comportamento de outros sites visitados pela vítima.
Dependendo do contexto e das informações disponíveis nas páginas afetadas, isso poderia permitir a manipulação de conteúdo e o acesso indevido a dados.
O aspecto mais delicado é que o ataque não dependeria necessariamente de uma sequência complexa de ações. Segundo os desenvolvedores, a exploração poderia acontecer com relativa facilidade por meio de um site visitado pelo usuário.
Quais usuários do Tor Browser estão vulneráveis?
O comunicado oficial esclarece que os níveis de segurança Standard e Safer do Tor Browser são afetados pela vulnerabilidade.
Esses níveis oferecem diferentes combinações de compatibilidade e proteção durante a navegação. O modo Standard permite uma experiência mais flexível, enquanto o Safer restringe determinados recursos que podem representar riscos.
Já o nível Safest não é afetado, de acordo com a equipe do Tails.
Essa distinção é importante porque demonstra que o problema não atinge todos os usuários do navegador da mesma maneira. Ainda assim, a remoção temporária do uBlock Origin foi adotada como medida preventiva para evitar que pessoas continuassem utilizando uma configuração potencialmente vulnerável.
Vale lembrar que o Tails utiliza o Tor Browser como ferramenta central de navegação. Portanto, uma falha em uma extensão integrada ao navegador merece atenção especial, principalmente porque os usuários dessa distribuição frequentemente dependem de suas proteções para atividades que exigem maior privacidade.
Por que o Tails removeu o uBlock Origin?
Em vez de esperar por uma correção definitiva da extensão, os desenvolvedores decidiram retirar temporariamente o uBlock Origin da distribuição.
A decisão reduz a exposição dos usuários ao problema enquanto a solução adequada não está disponível.
O uBlock Origin é conhecido por bloquear anúncios, rastreadores e diferentes tipos de conteúdo indesejado. Sua ausência pode alterar a experiência de navegação, já que páginas poderão apresentar anúncios e elementos que antes eram filtrados.
Entretanto, em uma distribuição voltada à privacidade e ao anonimato, a prioridade precisa ser a segurança do usuário.
A equipe do Tails informou que pretende adicionar novamente a extensão assim que possível. Portanto, a remoção não deve ser interpretada como o abandono definitivo do uBlock Origin no sistema.
Outro detalhe importante é que os desenvolvedores afirmaram não ter conhecimento de que a vulnerabilidade esteja sendo explorada em ataques reais até o momento. Isso não significa que o risco seja irrelevante: uma falha com potencial para permitir a execução de código em diferentes sites exige uma resposta rápida.
Reiniciar o Tails também ajuda a remover configurações maliciosas
Além de retirar a extensão, os desenvolvedores destacaram uma medida adicional de proteção: reiniciar o Tails.
Segundo o comunicado, a reinicialização elimina qualquer configuração maliciosa do uBlock Origin que possa ter sido inserida por meio da vulnerabilidade.
Esse comportamento está relacionado a uma característica importante da distribuição. O Tails foi desenvolvido para funcionar a partir de um pendrive ou outra mídia inicializável, utilizando um modelo que procura não deixar rastros no computador utilizado.
Por padrão, os dados da sessão são apagados quando o sistema é desligado. A exceção é o armazenamento persistente, que pode ser configurado pelo usuário para guardar determinados arquivos e configurações entre inicializações.
Assim, reiniciar o sistema ajuda a descartar alterações temporárias que possam ter sido introduzidas durante uma sessão comprometida.
Isso não substitui a instalação da atualização. A medida deve ser entendida como uma proteção adicional, enquanto a versão 7.17.1 remove a extensão vulnerável do ambiente.
Kernel Linux 6.12.117 melhora o suporte a hardware
Embora a principal motivação do lançamento seja a correção de segurança, o Tails 7.17.1 também atualiza o kernel Linux para a versão 6.12.117.
A atualização vem acompanhada de novos pacotes de firmware, que ampliam a compatibilidade com equipamentos mais recentes.
Entre os componentes beneficiados estão placas gráficas e adaptadores Wi-Fi. Isso pode ajudar o sistema a funcionar melhor em computadores que utilizam hardware lançado mais recentemente.
O firmware é um componente importante para a comunicação entre o sistema operacional e determinados dispositivos. Quando está desatualizado ou não oferece suporte adequado, podem surgir problemas de reconhecimento, conectividade ou funcionamento.
A atualização, portanto, não se limita à segurança do navegador. Ela também mantém a base do sistema preparada para trabalhar com uma variedade maior de equipamentos.
Como atualizar para o Tails 7.17.1?
Os usuários que já utilizam o Tails podem atualizar automaticamente a partir da versão 7.0 ou posterior.
O processo permite atualizar o pendrive existente e preservar o armazenamento persistente, evitando a necessidade de configurar novamente os dados que o usuário escolheu manter.
Quem não conseguir realizar a atualização automática ou enfrentar problemas para iniciar o sistema depois do procedimento pode recorrer à atualização manual, seguindo as instruções oficiais do projeto.
Para quem pretende instalar o Tails em um novo pendrive, também estão disponíveis imagens para diferentes formas de utilização, incluindo:
- Imagem USB: destinada à instalação em pendrives.
- Imagem ISO: disponível para uso em DVDs e máquinas virtuais.
É importante prestar atenção à diferença entre atualizar e fazer uma instalação nova. Segundo os desenvolvedores, instalar o Tails em vez de atualizar um pendrive existente apagará o armazenamento persistente daquela mídia.
Por isso, quem possui documentos, configurações ou outros dados importantes guardados nessa área deve seguir o procedimento de atualização indicado pelo projeto.
Tails continua priorizando segurança e anonimato
O Tails é uma distribuição Linux baseada no Debian, desenvolvida para preservar a privacidade e ajudar os usuários a navegar anonimamente na internet.
Seu funcionamento utiliza a rede Tor para encaminhar as conexões, dificultando a identificação do endereço IP real e a associação direta entre a atividade de navegação e o usuário.
A distribuição também foi projetada para funcionar em diferentes computadores a partir de uma mídia USB, sem precisar ser instalada no disco rígido. Esse modelo ajuda a reduzir os rastros deixados no equipamento utilizado.
A emergência do Tails 7.17.1 demonstra como a segurança de uma distribuição desse tipo depende não apenas do kernel e dos componentes principais, mas também dos aplicativos e extensões integrados à experiência de navegação.
A remoção temporária do uBlock Origin pode representar um inconveniente para quem depende do bloqueador de anúncios, mas é uma decisão coerente diante de uma vulnerabilidade capaz de comprometer o isolamento entre sites.
Para os usuários, a recomendação é clara: atualizar para o Tails 7.17.1, seguir as orientações oficiais e evitar continuar utilizando versões anteriores diante do alerta de segurança.
A equipe pretende restaurar o uBlock Origin quando houver condições para fazê-lo com segurança. Até lá, a prioridade é proteger os usuários de uma falha que poderia colocar em risco justamente aquilo que o Tails procura preservar: a privacidade durante a navegação.
Key Takeaways
- Uma falha crítica no uBlock Origin, classificada como Universal Cross‑Site Scripting (UXSS), levou os desenvolvedores do Tails a remover temporariamente a extensão do Tor Browser.
- A vulnerabilidade permite que um site malicioso, com um clique do usuário, injete código JavaScript em outras páginas, quebrando o isolamento entre sites e possibilitando manipulação de conteúdo e acesso indevido a dados.
- Os níveis de segurança Standard e Safer do Tor Browser são afetados; o nível Safest não é. A remoção foi preventiva e a equipe afirma não ter conhecimento de exploração ativa até o momento.
- O Tails 7.17.1 remove o uBlock Origin e atualiza o kernel Linux para 6.12.117 com novos firmwares, melhorando suporte a hardware (placas gráficas e adaptadores Wi‑Fi); reiniciar o Tails ajuda a eliminar configurações maliciosas temporárias.
- Usuários devem atualizar para o Tails 7.17.1 (atualização automática a partir da 7.0 ou manual seguindo instruções oficiais), prestar atenção à diferença entre atualizar e reinstalar (armazenamento persistente) e aguardar a reinstalação do uBlock Origin quando for considerada segura.
