Segundo a CISA e a CGCYBER, os hackers continuam explorando a vulnerabilidade do Log4Shell em sistemas VMware Horizon.

Um site que descomplica o Linux com notícias, tutoriais e informações sobre Ubuntu, Debian, Mint, Fedora, openSUSE, Arch, hardware, tecnologia, e mais.
Segundo a CISA e a CGCYBER, os hackers continuam explorando a vulnerabilidade do Log4Shell em sistemas VMware Horizon.
Segundo a QNAP, uma falha crítica do PHP expõe dispositivos QNAP NAS a ataques RCE. Confira os detalhes dessa vulnerabilidade.
Leia o restante do texto “Falha crítica do PHP expõe dispositivos QNAP NAS a ataques RCE”

O Google informou que foi corrigida uma falha zero-day que era explorada ativamente no Chrome. Confira os detalhes dessa ameaça.
Leia o restante do texto “Corrigida uma falha zero-day que era explorada ativamente no Chrome”

Você sabia que os Favicons do seu navegador podem ser usados para rastreá-lo online? Não? Pois confira neste artigo como isso acontece.
Leia o restante do texto “Favicons do seu navegador podem ser usados para rastreá-lo online”
E a VMware corrigiu uma falha crítica de bypass de autenticação em vários de seus produto, que era rastreada como CVE-2022-22972.
Leia o restante do texto “VMware corrigiu uma falha crítica de bypass de autenticação”
E a Apple corrigiu falha zero-day usada para hackear Macs e Apple Watchs, que informou via avisos de segurança divulgados na segunda-feira.
Leia o restante do texto “Apple corrigiu falha zero-day usada para hackear Macs e Apple Watchs”
A nova falha Nimbuspwn ajuda invasores a obter privilégios elevados no Linux. Confira os detalhes dessa nova ameaça.
Leia o restante do texto “Falha Nimbuspwn ajuda invasores a obter privilégios elevados no Linux”
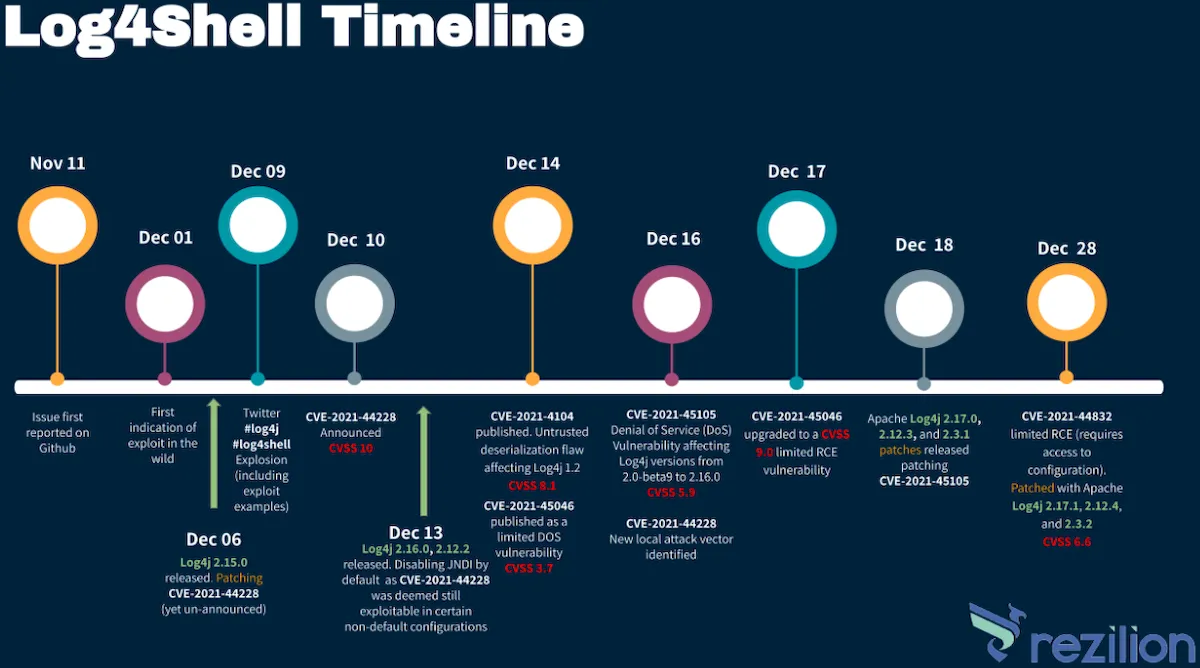
Atualmente percebe-se que a vulnerabilidade Log4Shell perdeu interesse público, mas a superfície de ataque permanece, segundo a Rezilion.
Leia o restante do texto “Log4Shell perdeu interesse público, mas a superfície de ataque permanece”
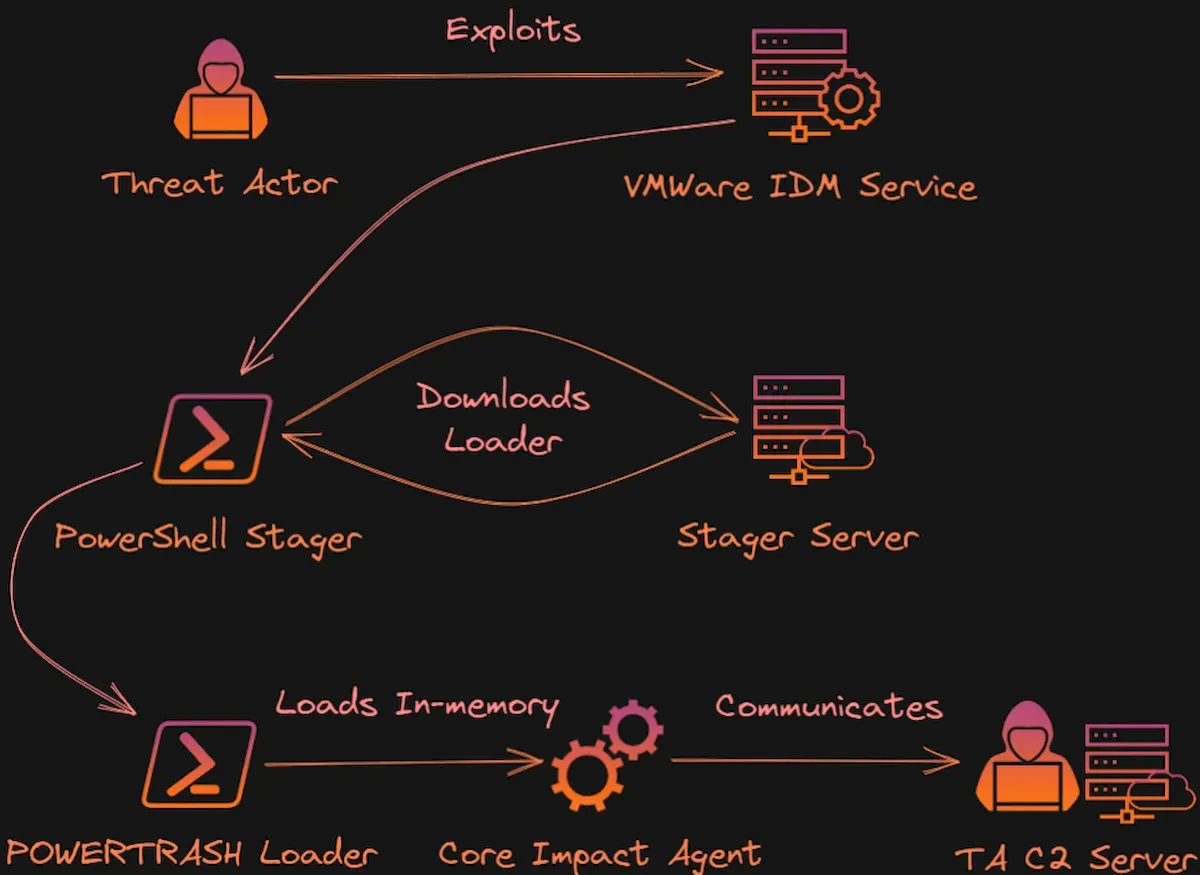
Segundo os pesquisadores da Morphisec, para instalar backdoors hackers exploram falha crítica do VMware, uma vulnerabilidade do tipo RCE.
Leia o restante do texto “Para instalar backdoors hackers exploram falha crítica do VMware”

Segundo o site GizChina a Apple descobriu uma falha no seu relógio e um Recall do Watch Series 6 corrige um terrível problema de tela.
Leia o restante do texto “Recall do Watch Series 6 corrige um terrível problema de tela”
A Cybersecurity and Infrastructure Security Agency relatou que uma falha RCE do Apache Struts não foi totalmente corrigida.
Leia o restante do texto “Falha RCE do Apache Struts não foi totalmente corrigida”

Corrigida recentemente na última atualização, uma falha RCE no plugin Elementor pode afetar 500 mil sites WordPress.
Leia o restante do texto “Falha RCE no plugin Elementor pode afetar 500 mil sites WordPress”